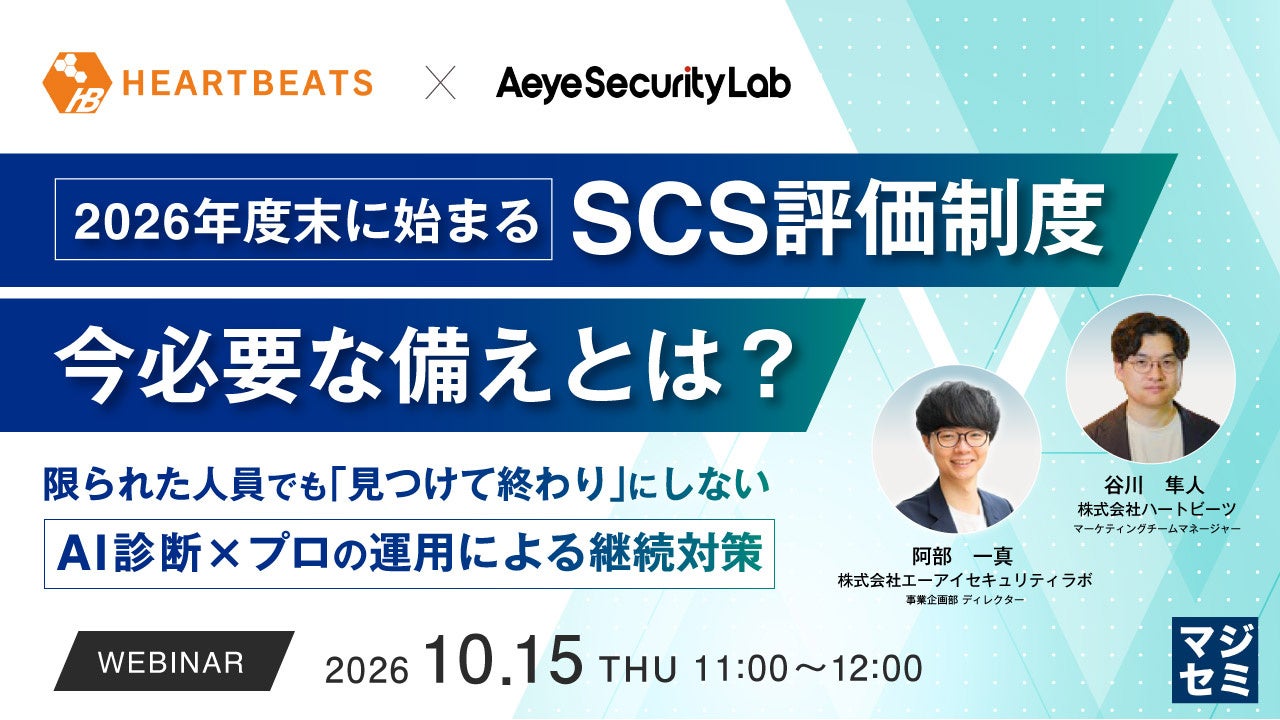
詳細資訊與報名請點此
從「一次性對策」邁向「能否持續」的時代 ※本研討會所指為經濟產業省推動的「供應鏈強化之安全對策評估制度(SCS評估制度)」。
越來越多企業被交易夥伴要求說明安全對策的實施狀況,或需應對比以往更嚴格的安全檢查表。在此背景下,不僅是自家公司,整個供應鏈都需要建立持續掌握並修正漏洞、留下處理證據的體制。
在此情況下,經濟產業省正研議以提升整個供應鏈安全對策水準為目的的「供應鏈強化之安全對策評估制度(以下簡稱SCS評估制度)」,★3與★4的認證申請預計於2026年度末左右開始受理。是否取得認證可能成為交易條件,因此回應交易夥伴要求的安全水準將變得更加重要。其中,對已知漏洞的持續應對是關鍵。在制度啟動前,仍有時間進行準備。
即使是過去實施「每年一次漏洞診斷」的企業,僅此並不一定足夠。SCS評估制度要求持續掌握漏洞、依風險進行修正,並留下處理證據。停留在傳統的「每年一次診斷」將成為實際運作上的障礙。
從「是否實施診斷」到「能否持續處理發現的漏洞」。 著眼於SCS評估制度,有必要重新審視漏洞管理的本質。
人力有限時,難以同時運作「診斷」與「發現後」的流程 然而,要實現持續的漏洞管理,許多企業會面臨人力與專業知識的障礙。僅是掌握診斷對象資產並定期診斷,就需要專業知識與一定工時。此外,發現漏洞後,必須判斷是否應對、決定優先順序、實際修正,並持續確認後續狀況。
特別是在人力有限的情況下負責安全業務的現場,常出現以下問題: ・缺乏持續診斷所需的人員與專業知識 ・即使想將診斷內部化,也對品質與運作體制感到不安 ・即使發現漏洞,也無法判斷是否應對或決定優先順序 ・忙於日常業務,導致發現的漏洞應對被延後
更嚴重的問題不只是「無法診斷」,而是「診斷發現後也無法持續處理」。 許多企業的課題是發現漏洞後,因缺乏應對資源或判斷基準而「擱置」。 如何在回應交易夥伴要求的安全水準的同時,以有限人力持續進行這一系列漏洞管理,已成為重大課題。
透過AI診斷內部化與專業營運支援,從「發現」到「不擱置」 本研討會將著眼於SCS評估制度,從診斷與後續營運兩個觀點,說明不會止於「每年一次診斷」的漏洞管理。
前半場由AI Security Lab Inc.介紹如何活用AI,在人力有限的情況下實現持續診斷,並推進漏洞診斷的內部化。 後半場由Heartbeats Inc.介紹如何將發現漏洞後的判斷與修正等,連結到持續營運的思考方式。
「持續發現」與「發現後不擱置」。 在著眼於SCS評估制度應對的同時,我們將分享在有限資源下持續進行漏洞管理的提示。
・ 推薦給以下立場/有以下課題的人 ・被交易夥伴要求說明基於SCS評估制度的安全對策狀況 ・交易夥伴要求的監控、安全要件,僅靠自家有限人力無法應對 ・雖有實施漏洞診斷,但診斷後的判斷與修正未能持續運作 ・對於SCS評估制度的應對,對目前的漏洞管理是否足夠感到不安
・ 本研討會可帶回的收穫 思考SCS評估制度應對時,重點不在於一次診斷就結束,而在於建立持續掌握漏洞、並持續處理發現漏洞的狀態。本研討會將從活用AI的漏洞診斷內部化,以及不擱置發現漏洞的營運支援兩種方法,思考在有限人力下也能持續的漏洞管理方式。
「每年一次診斷」之後,需要什麼樣的診斷、營運體制? 若您希望因應交易夥伴要求的安全對策,或著眼於SCS評估制度重新審視自家漏洞管理,歡迎參加。
主辦、共同主辦 Heartbeats Inc. AI Security Lab Inc.
協辦 Majisemi Inc.
詳細資訊與報名請點此
Majisemi今後也將持續舉辦「對參加者有幫助」的網路研討會。
過去研討會公開資料、其他招募中的研討會請見▶此處。
Majisemi Inc.
〒102-0094 東京都千代田區紀尾井町3番12號 洽詢: https://majisemi.com/service/contact/
FACT BOX · 重點整理
- 來源:PR TIMES
- 分類:活動
- 相關組織:経済産業省
- 原文日期:2026年度末
- 產品、服務:SCS評価制度 / 脆弱性診断