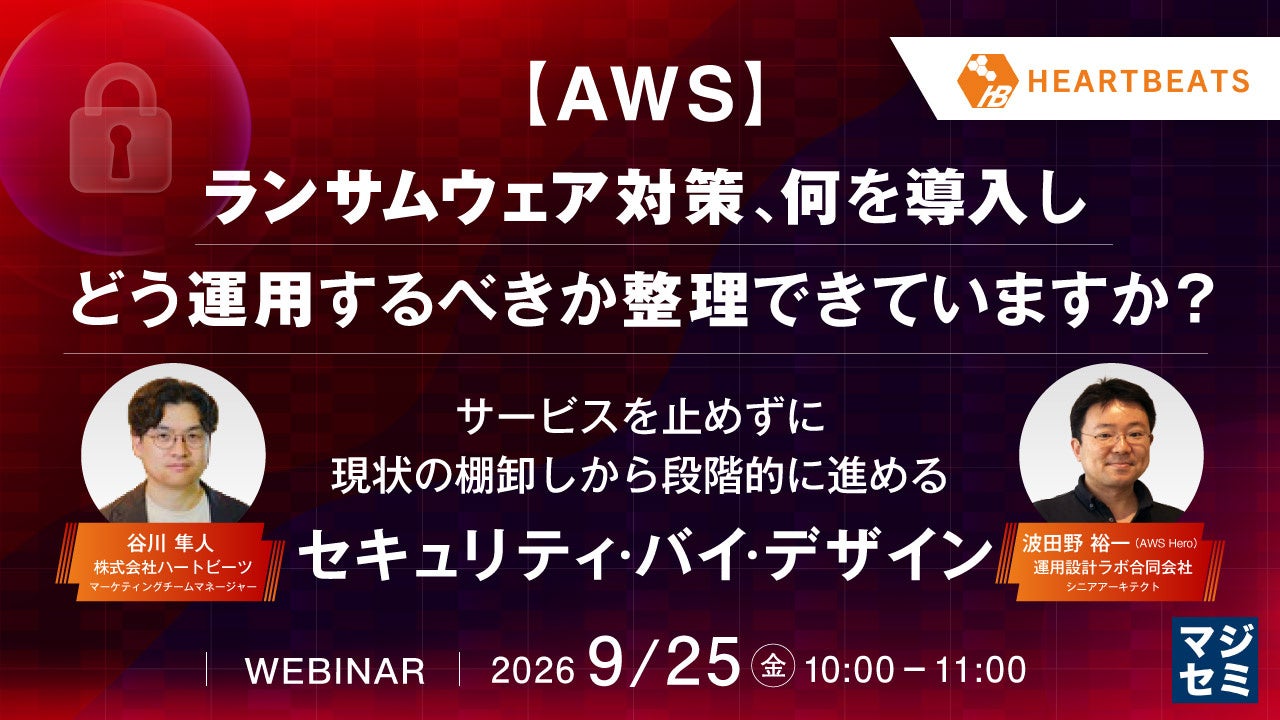
詳細・参加申込はこちら
ランサムウェア被害が増加する中、AWS セキュリティ対策が後回しになってい る現実 ランサムウェアによる被害は年々増加しており、その手口も巧妙化しています。クラウド環境も例外ではなく、設定不備や権限管理の甘さを突かれ、被害が拡大するケースが後を絶ちません。一方で、SaaSやEC、Webサービスなど、24時間稼働が前提となるサービスでは、機能開発やサービス改善のスピードが事業成長を左右するため、セキュリティ対策の重要性は理解していても、 ・本番環境への影響が怖い ・開発スピードを落としたくない ・専任担当者を確保できない ・何から着手すべきか分からない といった理由から、ランサムウェアをはじめとする脅威への対策が後回しになってしまうケースは少なくありません。
主要指標 — KEY FIGURES
近年では、こうした脅威への備えに加え、「サプライチェーンセキュリティ評価制度」など取引先から対策状況の説明を求められる機会も増えており、セキュリティ強化の必要性はさらに高まっています。
こうした状況において重要になるのが、後付けの対策ではなく、設計段階からセキュリティ を組み込む「セキュリティ・バイ・デザイン」の考え方です。
何を導入し、どう運用するべきか整理できない企業が増えている AWS ネイティブセキュリティ機能の普及により、多くの企業がAWS Security Hubや Amazon GuardDuty、Amazon Inspectorなどを利用できるようになりました。
一方で、実際の現場では、 ・どのような対策から着手すべきか分からない ・アラートは出ているが、どれを優先すべきか分からない ・本当に危険なのか判断できない ・本番影響を考えると即時対応に踏み切れない ・夜間や休日の初動判断が属人化している ・経営層や関係部署に導入の必要性やコストを説明しにくい といった課題に直面しています。
こうした課題は、「何から着手すべきか」「導入後どう運用を回すか」「社内にどう説明する か」という3つの壁に整理できます。「AWS Security HubやAmazon GuardDutyを入れて いるから大丈夫」ではなく、導入した仕組みをどのように運用へ定着させるかが重要になっています。
AWS セキュリティ対策を、導入から運用まで段階的に進める方法とは 本セミナーでは、AWS セキュリティ対策を「ツール導入の話」だけではなく、継続的に運用を回すための仕組みづくりという視点で整理します。 セミナーの前半では、「本番サービスを止めずに、何をどの順序で導入・棚卸しすべきか」 という現実的なアプローチを解説。後半では、「どのように属人化させずに継続運用していくか」体制づくりの最適解をお伝えします。
具体的には、 ・何を導入するべきか ・なぜ AWS セキュリティ運用が後回しになるのか ・なぜアラート対応が止まってしまうのか ・なぜ運用が属人化するのか ・どのような順序で整備すればよいのか といった現場で起こりがちな課題を整理しながら、AWS ネイティブセキュリティ機能を活用した現実的な進め方を解説します。
また、すべてを一度に実現するのではなく、「可視化」「脆弱性検知」「脅威検知」といった段階を、自社の状況に合わせてどのような順序で整備し、継続的な運用へつなげていくべきかについて、実際の支援事例も交えて分かりやすく解説します。
これから AWS セキュリティ対策を検討する企業から、すでにAWS Security Hubや Amazon GuardDuty、Amazon Inspectorを利用しているものの運用に課題を感じている企業まで、自社に合った進め方を考えるヒントを得られる内容です。
・ こんな立場の方/こんな課題を感じている方におすすめ ・SaaS/EC/Webサービスの責任者として、開発スピードを維持しながらセキュリティ強化を進めたい ・情シス部門やインフラ/SRE担当として、セキュリティ運用の属人化や運用負荷を解消したい ・プロダクト運用部門やサービス企画部門として、サービス品質向上や顧客要求対応の観点からセキュリティ運用を見直したい ・DX/クラウド推進担当として、継続的に運用できるセキュリティ体制を検討したい ・AWS Security Hub/Amazon GuardDuty/Amazon Inspectorを導入しているが、アラート対応や優先順位付けに課題を感じている ・ランサムウェアをはじめとする脅威への備えを検討したいが、何から始めるべきか整理できていない ・経営層や関係部署へセキュリティ対策の必要性やコストをうまく説明できず、社内合意形成に悩んでいる ・顧客監査やサプライチェーンセキュリティ評価制度への対応を見据え、備えを進めたい
・ 本セミナーで持ち帰れること AWS セキュリティ対策において重要なのは、単にツールを導入することではありません。 「何を導入するか」「何を優先して対応するか」「どのように継続運用へつなげるか」を整理し、自社で回せる仕組みに落とし込むことが重要です。
本セミナーでは、導入前の検討から導入後の運用までを見据えながら、検知・通知が増える中で運用が止まってしまう構造を整理し、継続的な監視・運用体制を伴走支援も含めて考えるためのヒントを提供します。
「セキュリティ対策を進めたいが何から始めればよいか分からない」「導入したものの運用が回っていない」と感じている方は、ぜひご参加ください。
主催・共催 株式会社ハートビーツ
協力 マジセミ株式会社
詳細・参加申込はこちら
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
マジセミ株式会社
〒102-0094 東京都千代田区紀尾井町3番12号 お問合せ: https://majisemi.com/service/contact/
FACT BOX ・ 要点整理
- 出典:PR TIMES
- 分類:イベント
- 関連組織:マジセミ株式会社 / 株式会社ハートビーツ / AWS