詳細資訊與報名請點此
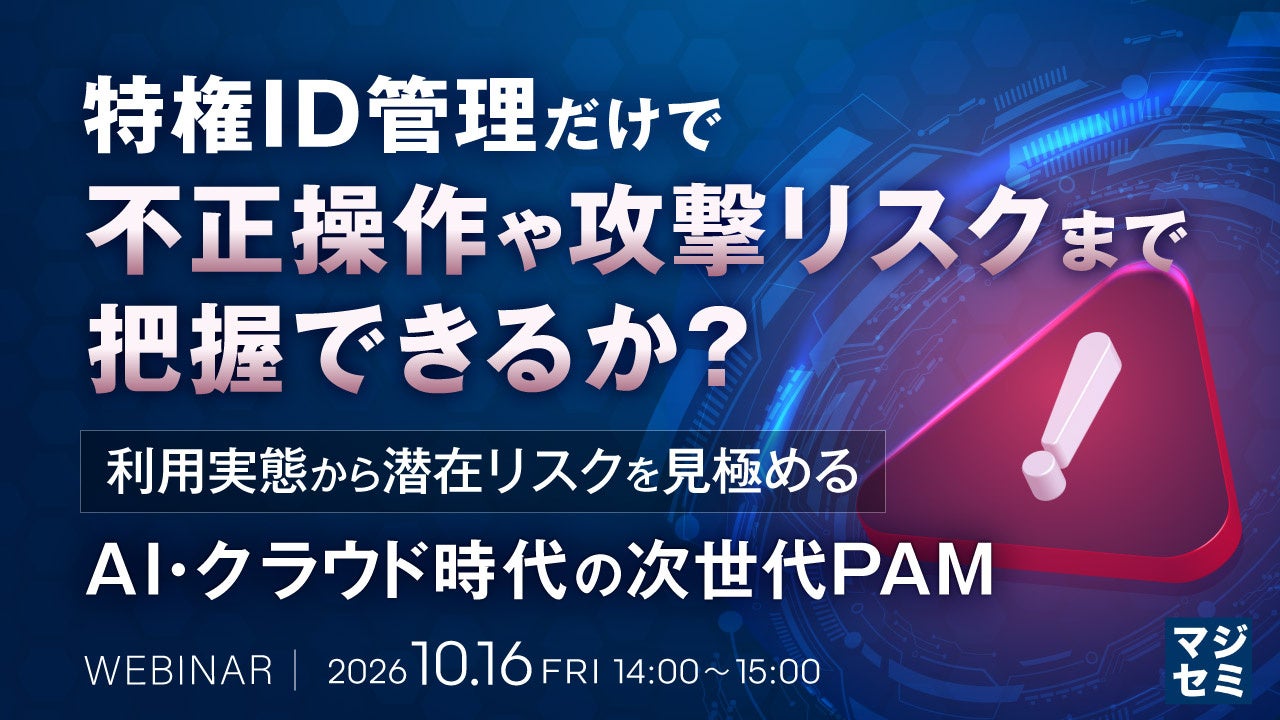
勒索軟體防禦中重新受到關注的「特權」保護 在勒索軟體攻擊中,為了在入侵後到達重要系統與數據,具有強大權限的「特權」會成為攻擊目標。 若特權遭到濫用,攻擊者可以冒充合法管理員進行操作,可能導致損害擴大。 為了保護特權免受此類攻擊,適當的存取控制、權限管理與使用狀況掌握等基本措施不可或缺。 另一方面,隨著雲端與SaaS的普及,以及機器ID與AI的應用擴大,需要保護的特權已無法僅靠傳統的「特權ID」來掌握。
僅「管理」無法看到的特權實際使用狀況與潛在風險 即使實施了特權ID的台帳管理、密碼管理、使用申請與核准等,僅靠這些並不一定足夠。 誰、何時、在哪個系統、如何使用了特權? 是否存在不必要的權限或被忽視的ID? 是否發生混雜在合法使用中的可疑操作? 如果無法掌握這些實際使用狀況,即使導入了PAM,也可能遺漏潛在風險。 今後,不僅要「管理」特權ID,更要掌握「哪裡存在什麼樣的特權、有什麼風險」,並持續控制,這才是重要的觀點。
從特權ID管理到「特權風險理解」。解說今後的PAM策略 在本研討會中,首先將整理從勒索軟體等網路攻擊中保護特權ID的基本方法。 同時也將介紹SCS評鑑制度中關於特權管理的記載。 接著,將說明如何掌握因雲端、SaaS、機器ID與AI普及而擴大的特權,以及如何掌握其實際使用狀況與潛在風險。 我們將介紹從傳統特權ID管理更進一步,持續理解與控制特權風險的思考方式。 同時也將介紹iDoperation PAM所追求的的特權風險管理方向。 如果您正在考慮「想重新審視目前的特權管理」、「對現有PAM的運用感到課題」、「想改善手動特權管理」,歡迎參加。
主辦、共同主辦 NTT TechnoCross株式會社 ■協力 Magisemi株式會社
詳細資訊與報名請點此
Magisemi今後也將持續舉辦「對參加者有幫助」的研討會。
過去研討會的公開資料、其他招募中的研討會請點此查看。
Magisemi株式會社
〒102-0094 東京都千代田區紀尾井町3番12號 洽詢: https://majisemi.com/service/contact/
FACT BOX · 重點整理
- 來源:PR TIMES
- 分類:活動
- 產品、服務:iDoperation PAM